В этой статье
07:40. В Windows никто не входил
Утро начинается не с падения сервера, а с неудобного вопроса: почему у критичной виртуальной машины появилась незапланированная операция? Windows работает, EDR не показывает обнаружений, в выбранном интервале нет ожидаемого подозрительного входа. Администратор уже собирается закрыть проверку, но коллега открывает Tasks and Events в vCenter. Разговор меняется: проверяли дверь квартиры, а действие происходило в здании, где эта квартира находится.
Это учебный, составной сценарий, не описание инцидента клиента. Его задача — показать, как проверять гипотезы, не подменяя отсутствие события в одном журнале отсутствием действия вообще. Незнакомая задача сама по себе тоже не доказывает атаку: её могло создать резервирование, обслуживание или согласованная автоматизация.
Главный вопрос статьи не «всесилен ли администратор VMware», а гораздо точнее: какие действия разрешены конкретной личности, над какими объектами, через какой интерфейс и какие независимые следы они оставляют? От этого зависит и защита, и честность расследования.
Три контура власти, а не один сервер
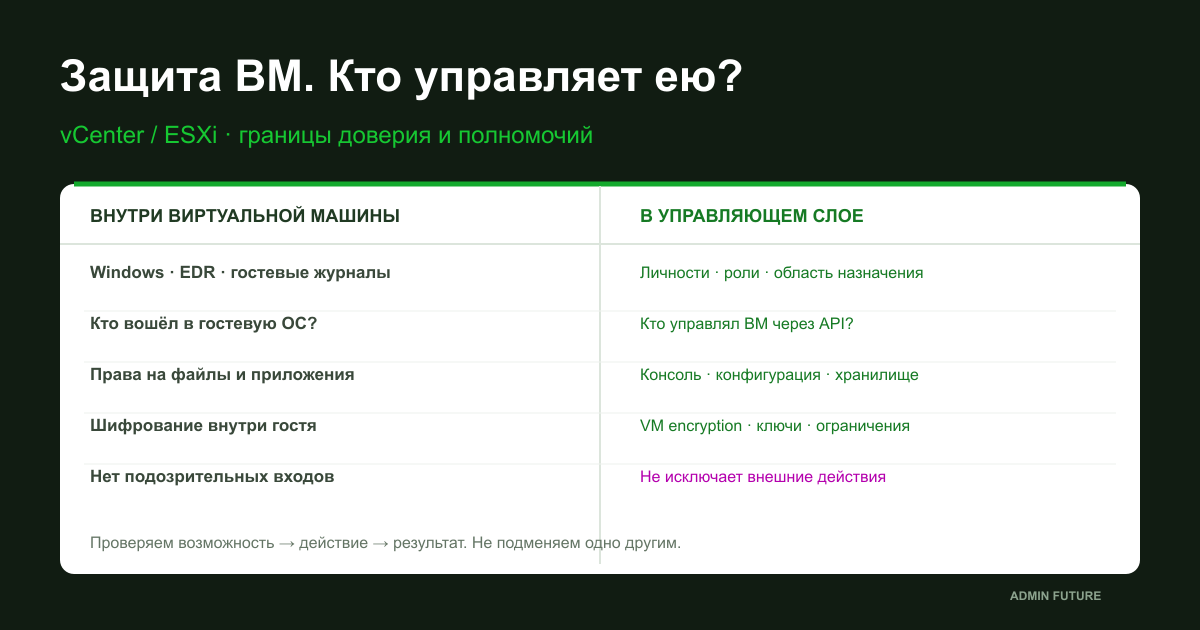
Внутри гостевой ОС действуют её пользователи, службы, ACL и средства защиты. В управляющем слое — личности vCenter, роли, задания и API. Ниже находятся ESXi, его локальный доступ и оборудование. Рядом проходят самостоятельные пути: хранилище, резервирование, служба идентификации, управление ключами и BMC. У каждого свои полномочия и журналы.
Сравнивать эти контуры одной строкой «администратор» неправильно. Оператор, которому разрешено включать две ВМ, не равен администратору корня инвентаря; тот, в свою очередь, не автоматически равен человеку с физическим контролем оборудования. И компрометация учётной записи не тождественна компрометации программного кода гипервизора.
Поэтому начнём с карты доверия. На ней должны быть не только стрелки сетевого доступа, но и возможности изменить чужие разрешения, восстановить пароль администратора, выдать доступ к резервной копии или управлять ключами. Именно такие переходы превращают небольшое право в большое.
Что отсутствие входа действительно означает
Отсутствие события входа в Windows означает только отсутствие наблюдаемой записи в доступной выборке при известном покрытии аудита. Внешние операции питания, изменения конфигурации или обращения к объектам хранения могут не требовать интерактивной аутентификации в гостевой ОС. Поэтому Windows Security — важный источник, но не универсальный журнал управления ВМ.
Обратное упрощение тоже опасно: открытие консоли vSphere не означает автоматического входа в Windows. Консоль даёт канал взаимодействия с экраном и устройствами; дальнейшие возможности зависят от состояния гостя, его защиты, доступных операций и полномочий. Нельзя из одной записи о консоли сделать вывод о чтении документов.
Следователь должен разделить четыре вещи: разрешённую возможность, попытку операции, её успешное выполнение и последствия для данных. Если найден только один из этих элементов, остальные остаются вопросами.
Карта проверки управляющего слоя
На схеме порядок расследования, а не обязательная последовательность действий атакующего. Сначала устанавливаем личность и область прав, затем сопоставляем действие с объектом, после этого проверяем независимые следы и реальную границу шифрования.
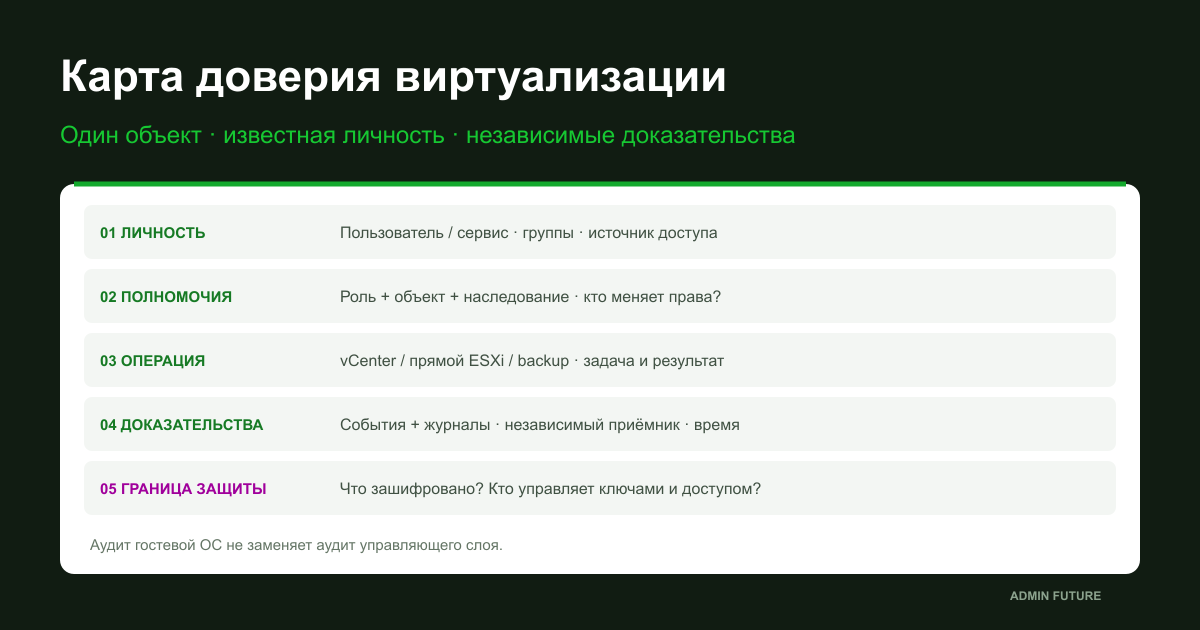
Если выяснилось, что журналы и резервные копии управляются теми же полномочиями, которые мы проверяем, это ещё не доказательство их изменения. Но это установленная зависимость: независимого подтверждения в таком контуре может не оказаться именно тогда, когда оно потребуется.
Роль — только треть разрешения
Название роли звучит убедительно: «оператор», «поддержка», «мониторинг». Но содержимое роли — набор привилегий, а назначение связывает его с личностью и объектом. Наследование расширяет действие назначения на дочерние объекты там, где это применимо. Значит, проверяем не название, а связь «кто — какие операции — где».
Папки ВМ, хосты, resource pools и datastores не образуют одну простую линию. Операция может затрагивать несколько объектов и требовать прав в разных местах. Нельзя объявлять учётную запись безопасной только потому, что на одной ВМ видна скромная роль.
Отдельно проверяют группы и вложенное членство, глобальные разрешения, назначения выше по иерархии и возможность менять сами роли. Универсальная формула «этот запрет всегда побеждает все остальные назначения» здесь ненадёжна: эффективные права нужно проверять для конкретной личности, операции и версии платформы.
Подключаемся к одному известному vCenter
Примеры рассчитаны на согласованную диагностическую рабочую станцию с уже установленным совместимым PowerCLI. Замените все REPLACE-значения. Блоки выполняются последовательно в одном сеансе. Не устанавливайте модули и не повышайте права автоматически ради статьи. Неверный сертификат — причина проверить имя, цепочку доверия и подключение, а не отключить проверку TLS.
# Approved workstation with an already approved, compatible PowerCLI installation.
Import-Module VMware.VimAutomation.Core -ErrorAction Stop
$VCenterFqdn = 'REPLACE_EXACT_VCENTER_FQDN'
if ($VCenterFqdn -like 'REPLACE_*') { throw 'Set the approved vCenter FQDN.' }
$Credential = Get-Credential -Message 'Approved diagnostic identity for this vCenter'
$Vc = Connect-VIServer -Server $VCenterFqdn -Credential $Credential -NotDefault -ErrorAction Stop
if (-not $Vc.IsConnected) { throw 'No verified vCenter session.' }
$Vc | Select-Object Name,Version,Build,IsConnected
$Si = Get-View -Id ServiceInstance -Server $Vc -ErrorAction Stop
$Si.Content.About | Select-Object Name,Version,Build,InstanceUuid
# Do not ignore certificate errors or change global PowerCLI TLS settings.
# All following requests explicitly use this server; no fleet-wide default-server query.
Явный Server нужен не для красоты: PowerCLI может иметь несколько подключений. Ошибка выбора управляющего сервера превращает правильную команду в неправильное расследование. Сохраняем версию, build и идентификатор экземпляра vCenter вместе с результатами; одинаковые имена ВМ в разных инвентарях не делают их одним объектом.
Фиксируем ВМ, не создавая новых объектов
Inventory ID берут из проверенного инвентаря или согласованной карточки объекта. Здесь нет команды массового обхода всей инфраструктуры. Метаданные нужны для привязки доказательств: текущее имя, хост, идентификаторы, диски и существующие snapshots. Чтение не создаёт snapshot и не выгружает содержимое диска.
# Use the observed PowerCLI inventory ID, not an ambiguous display name.
$VmInventoryId = 'REPLACE_OBSERVED_VM_ID'
if ($VmInventoryId -like 'REPLACE_*') { throw 'Set the observed VM inventory ID.' }
if (-not $Vc -or -not $Vc.IsConnected) { throw 'Run the connection block first.' }
$Candidates = @(Get-VM -Id $VmInventoryId -Server $Vc -ErrorAction Stop)
if ($Candidates.Count -ne 1) { throw 'VM selection is absent or ambiguous.' }
$Vm = $Candidates[0]
$Vm | Select-Object Id,Name,PowerState,@{N='CurrentHost';E={$_.VMHost.Name}}
$Vm.ExtensionData.Config | Select-Object Uuid,InstanceUuid,Version
[pscustomobject]@{VM=$Vm.Id;ConfigKeyIdPresent=($null -ne $Vm.ExtensionData.Config.KeyId)}
Get-HardDisk -VM $Vm -Server $Vc -ErrorAction Stop |
    Select-Object Name,Filename,CapacityGB,@{N='BackingKeyIdPresent';E={$null -ne $_.ExtensionData.Backing.KeyId}}
Get-Snapshot -VM $Vm -Server $Vc -ErrorAction Stop | Select-Object Name,Created,SizeGB
# Key-ID presence is metadata, NOT a complete encryption/security verdict.
# A missing backing key ID says nothing by itself about vSAN encryption or BitLocker.
# No snapshot creation, disk read/export, clone, guest command or power operation.
Имя можно изменить, ВМ — переместить. Managed Object Reference имеет смысл в контексте конкретного vCenter; UUID тоже нужно оценивать с учётом клонирования и истории объекта. Текущее расположение не доказывает, где машина находилась вчера. Поле KeyId — полезная подсказка о выбранном объекте, но не заключение обо всех дисках, vSAN, BitLocker и сохранности ключей.
От назначения к реальным привилегиям
Следующий запрос показывает назначения для выбранной ВМ, а не вычисляет полную матрицу эффективных прав каждого пользователя. Его результат нужно дополнить проверкой соответствующих родительских объектов и глобальных назначений. Если диагностической личности чего-то не видно, фиксируем ограничение сбора, а не делаем вывод «назначений нет».
# Selected VM only. Inspect ancestor/global assignments and other paths separately.
if (-not $Vm -or -not $Vc -or -not $Vc.IsConnected) { throw 'Select the verified VM first.' }
Get-VIPermission -Entity $Vm -Server $Vc -ErrorAction Stop |
    Select-Object Entity,Principal,IsGroup,Role,Propagate
# Assignment entries are NOT a full effective-privilege evaluation for every user.
# Review relevant folders, datacenter, resource pool, datastore and global permissions.
# Account/group membership, inheritance, direct ESXi access and identity-provider rights matter.
# No New/Set/Remove-VIPermission or group membership change in this collection.
После этого разбираем одну фактически найденную роль. Уточняем, какие её привилегии нужны для работы, кто согласовал исключения и можно ли сузить область применения. Сервисная личность резервирования может законно иметь чувствительные права; слово «сервисная» не уменьшает их последствия.
# One observed role; identical names across vCenters need separate investigation.
$ObservedRoleName = 'REPLACE_EXACT_ROLE_NAME'
if ($ObservedRoleName -like 'REPLACE_*') { throw 'Set the observed role name.' }
if (-not $Vc -or -not $Vc.IsConnected) { throw 'Connect to the selected vCenter first.' }
$Roles = @(Get-VIRole -Server $Vc -ErrorAction Stop | Where-Object Name -eq $ObservedRoleName)
if ($Roles.Count -ne 1) { throw 'Role absent or ambiguous.' }
$Roles[0] | Select-Object Name,Id,IsSystem
$Roles[0].PrivilegeList | Sort-Object
# A role lists privileges; object scope and assignments decide where they are usable.
# A restricted role is insufficient if the identity can change roles/permissions elsewhere.
Самая неприятная находка — ограниченная роль у личности, которая через другую группу может менять разрешения. Ограничение есть на экране, но не в модели доверия. Исправление требует проверки всей цепочки полномочий, а не переименования роли.
Какие операции заслуживают отдельного вопроса
Не составляйте один бесконечный список «опасных событий». Разделите возможности по последствиям: доступность, взаимодействие с гостем, изменение конфигурации, доступ к представлению данных и управление защитой. Одно действие может быть нормальным для backup-сервиса и недопустимым для оператора первой линии.
| Группа операций | Вопрос аудита | Не делать вывод автоматически |
|---|---|---|
| Питание и конфигурация | Кому разрешено менять состояние и устройства? | Не равняется входу в Windows |
| Консоль | Кому разрешено взаимодействовать с ВМ? | Не доказывает доступ к документам |
| Хранилище и резервирование | Кто управляет представлениями данных? | Snapshot сам по себе не доказывает кражу |
| Права и ключи | Кто может изменить границу защиты? | Название роли не гарантирует изоляцию |
Наличие права не означает его использование. Попытка не означает успех. Успешная задача не обязательно означает тот бизнес-результат, который предположил исследователь. Например, операция с snapshot без контекста ночного резервирования мало что говорит о намерении.
Восстанавливаем пять минут, а не всю историю мира
В учебном случае интересующее действие замечено около 07:40. Начинаем с небольшого согласованного окна вокруг наблюдаемого времени и одной ВМ. Указываем ISO 8601 со смещением часового пояса; скрипт переводит границы в локальное время рабочей станции для запроса и сохраняет время событий в UTC. Перед корреляцией отдельно проверяем часы источников.
# Same approved PowerCLI session and selected VM. Current retention/visibility limits apply.
$StartText = 'REPLACE_START_ISO8601_WITH_OFFSET'
$EndText = 'REPLACE_END_ISO8601_WITH_OFFSET'
if (@($StartText,$EndText) -match 'REPLACE_') { throw 'Set exact incident boundaries.' }
$Start = [datetimeoffset]::Parse($StartText)
$End = [datetimeoffset]::Parse($EndText)
if ($End -le $Start -or ($End-$Start).TotalMinutes -gt 5) { throw 'Use a positive window <=5 minutes.' }
if (-not $Vm -or -not $Vc -or -not $Vc.IsConnected) { throw 'Select the verified VM first.' }
# IMPORTANT: MaxSamples is ignored by Get-VIEvent when Start AND Finish are supplied.
# This is time/object-scoped, NOT server-side event-count-capped. Assess busy systems first.
$Events = @(Get-VIEvent -Entity $Vm -Start $Start.LocalDateTime -Finish $End.LocalDateTime -Server $Vc -ErrorAction Stop)
$Rows = @($Events | Sort-Object CreatedTime,Key | ForEach-Object {
    [pscustomobject]@{
        VCenter=$Vc.Name;VCenterInstanceUuid=$Si.Content.About.InstanceUuid
        VmInventoryId=$Vm.Id;VmInstanceUuid=$Vm.ExtensionData.Config.InstanceUuid
        TimeUtc=$_.CreatedTime.ToUniversalTime().ToString('o')
        EventKey=$_.Key;ChainId=$_.ChainId;Type=$_.GetType().Name
        Account=$_.UserName;Message=$_.FullFormattedMessage
    }
})
if ($Rows.Count -eq 0) { Write-Warning 'No visible records in this selection. Not proof of no action.' }
$Rows | Format-Table TimeUtc,EventKey,Type,Account -AutoSize
# No Username/type filter initially: service identities, successful actions and failures matter.
# VM scope misses some inventory-wide, session, permission and direct-host/storage activity.
# Use approved adjacent windows/other scopes or a reviewed paged API acquisition if required.
Важная особенность Get-VIEvent: при одновременных Start и Finish параметр MaxSamples игнорируется. Поэтому этот пример ограничен временем и объектом, но не количеством событий. На занятой платформе заранее оцените стоимость сбора; для большого расследования нужен отдельно проверенный постраничный сбор через API или штатные средства.
Не фильтруем сразу только по подозрительному имени: действие могло идти через сервисную личность. Пустая выборка означает «не нашли доступных событий в этих границах», а не «ничего не происходило».
Задача, событие и человек — разные сущности
Временная линия собирается из нескольких источников. Для задачи важны инициатор, объект, параметры в доступной истории, время запуска и завершения, ошибка либо результат. Для события — его тип, ключ, цепочка и текст. Для атрибуции — сеанс управления, источник подключения, SSO и данные внешней системы идентификации.
| Слой | Искомое подтверждение | Ограничение |
|---|---|---|
| vCenter | Задача + событие + сеанс | Выборка ВМ не покрывает всё |
| ESXi | hostd / vpxa / доступная аутентификация | Прямой доступ проверяют отдельно |
| Идентификация | Личность + источник + сеанс | Учётная запись не доказывает человека |
| Хранилище / backup | Операция + объект + результат | Нужна отдельная история |
| Независимый приёмник | Доставка + время + retention | Настройка не доказывает получение |
Учётная запись в событии — контекст выполнения, а не доказанное имя человека за клавиатурой. Скомпрометированный токен, автоматизация и общая личность делают такую разницу особенно важной. Без связанной истории недостаточно данных, чтобы обвинять сотрудника или утверждать чтение конкретного файла.
Выборка по ВМ может не содержать вход в vCenter, изменение глобального разрешения или действие напрямую на хосте. Расширять сбор нужно осмысленно: фиксировать, какой вопрос требует другого источника и почему нынешняя область его не покрывает.
Сохраняем рабочую выборку без секретов платформы
Для рабочей копии используем существующий закрытый каталог, уникальное имя и контрольную сумму. Каталог должен быть разрешён политикой хранения доказательств; метаданные инфраструктуры тоже чувствительны. Не отправляйте такой файл в публичный чат.
# Selected event rows from the previous block; existing restricted evidence directory.
$CaseDirectory = 'REPLACE_EXISTING_RESTRICTED_CASE_DIRECTORY'
if ($CaseDirectory -like 'REPLACE_*') { throw 'Set the approved restricted case directory.' }
if (-not (Test-Path -LiteralPath $CaseDirectory -PathType Container)) { throw 'Directory absent.' }
if (-not $Rows -or $Rows.Count -eq 0) { throw 'No collected rows; inspect coverage before exporting.' }
$CaseFile = Join-Path $CaseDirectory ('vSphere-events-' + [guid]::NewGuid().ToString('N') + '.clixml')
$Rows | Export-Clixml -LiteralPath $CaseFile -Encoding UTF8 -NoClobber -ErrorAction Stop
Get-FileHash -LiteralPath $CaseFile -Algorithm SHA256
# Restricted working selection, not a full native log/task export or forensic image.
# Preserve original event/task objects and relevant host/SSO logs through approved acquisition.
# No key-provider exports, VM disks, guest secrets or memory dumps collected by this block.
Этот CLIXML содержит выбранные поля событий, а не полный исходный аудит. Хеш позволяет обнаружить последующее изменение полученного файла, но не доказывает правдивость источника до сбора. Для серьёзного расследования отдельно сохраняют исходные объекты событий и задач, релевантные журналы и сведения о процедуре получения.
Не смешивайте сбор доказательств с извлечением дисков ВМ, памяти, паролей или ключей. Такие действия имеют другую чувствительность, стоимость и требования к согласованию. В примерах статьи их нет.
Второй вход: ESXi без vCenter
Даже аккуратные роли vCenter не отвечают на вопрос о прямом доступе к ESXi. Проверяем Host Client, API, локальные личности, разрешённые способы администрирования и независимый аварийный путь. Отдельно — BMC, хранилище и backup-систему. Ограничение одного интерфейса не закрывает остальные автоматически.
Lockdown Mode помогает ограничивать прямое администрирование хоста, но его режимы и исключения различаются. В Strict Mode нельзя предполагать доступность привычного DCUI-пути восстановления. Exception users требуют отдельного разбора, а аварийный доступ — испытания до ограничения штатного.
Не включайте Lockdown массово «по статье» и не открывайте SSH только ради диагностики. Управление через vCenter, зависимость от SSO, разрешённая автоматизация и процедура восстановления должны быть проверены на пилоте. Иначе мера защиты сама становится причиной потери управляемости. Источник: Broadcom о Lockdown Mode.
Чьи журналы переживут компрометацию?
Журнал рядом с проверяемой системой полезен для диагностики, но его независимость ограничена. Если подозреваемые полномочия позволяют менять и источник, и архив, уверенность в полноте истории требует внешнего подтверждения. Практическое решение — отдельно управляемый приёмник журналов с ограниченными правами удаления и проверяемым сроком хранения.
По описанию Broadcom, hostd.log связан с управлением хостом, vpxa.log — с агентом vCenter, auth.log — с аутентификацией Shell, shell.log — с командами Shell. Последний не является журналом всех API-действий. Расположение и ротацию уточняют для конкретной версии; текущие файлы и старые архивы покрывают разные интервалы.
Сопоставляем эти источники с vCenter, SSO, системой идентификации, firewall/VPN и backup. Не обещаем единого события «администратор украл данные». Надёжная линия появляется из согласованных времени, личности, объекта, операции и результата, а её пробелы должны оставаться видимыми.
Проверка syslog: настройка ещё не доставка
Если на выбранном ESXi уже есть согласованный административный сеанс, следующие команды читают текущую конфигурацию. Это не команды для VCSA и не универсальный Linux-скрипт. Без такого сеанса используйте разрешённый интерфейс управления; не меняйте режим доступа ради примера.
# ESXi ONLY, selected host, already approved console/session. Not a VCSA or Linux shell.
# Do not enable SSH or weaken Lockdown just to run this article's examples.
esxcli system version get
esxcli system syslog config get
esxcli system ntp get
esxcli network firewall get
# Read-only current configuration. No reload/set/test message or connection probe.
# A configured syslog destination does NOT prove receipt, retention or completeness.
# Firewall enabled does NOT establish management-network isolation or least privilege.
Адрес коллектора в настройке не доказывает получение сообщений. Проверяем последнюю фактически принятую запись нужного хоста, часы, разрывы, ротацию, retention и доступ к удалению. В согласованном окне можно проверить доставку безвредным разрешённым административным событием и найти его на независимом приёмнике; создание такого события в код статьи не включено.
Включённый firewall ESXi тоже не равен изоляции management-сети. Нужны фактические разрешённые источники, маршруты и правила на границе. Документация Broadcom по syslog описывает конфигурацию; работоспособность пути подтверждаем наблюдением у получателя.
Шифрование: сначала спросите, что именно зашифровано
Шифрование носителей или datastore защищает определённое представление данных на хранении. Шифрование ВМ защищает выбранные объекты виртуальной машины. BitLocker работает внутри гостевой ОС и зависит от её загрузки, protectors и хранения recovery-данных. Шифрование транспорта решает ещё одну задачу — защиту передачи между согласованными точками.
Это не взаимозаменяемые галочки. Если хранилище законно выдаёт работающей платформе расшифрованные данные, защита украденного накопителя не превращается автоматически в запрет управления ВМ. Если гостевая ОС уже разблокировала том, защита выключенного диска не описывает все риски работающего приложения.
Поэтому в отчёте нужны объект защиты, состояние данных, доверенные компоненты и личность, управляющая ключами. Фраза «у нас всё зашифровано» без этих четырёх уточнений недостаточна для оценки угрозы со стороны управляющего слоя.
vTPM — не доказательство шифрования всех VMDK
Здесь особенно легко сделать красивый, но неверный вывод. Наличие vTPM не позволяет автоматически написать в отчёте «все виртуальные диски зашифрованы». Broadcom отдельно описывает случаи, когда зашифрованы файлы конфигурации ВМ с vTPM, но не её диски. Проверять нужно фактическую политику и состояние каждого нужного объекта. Источник Broadcom.
И обратная ошибка: отсутствие KeyId в одном просмотренном поле не доказывает, что данные лежат открыто на физических носителях. Ни vSAN encryption, ни BitLocker нельзя оценить одним этим признаком. Находка полезна, только если известно, какой слой мы измеряем.
После такой проверки учебное расследование получает нормальную формулировку: «для этих объектов подтверждено такое состояние; эти механизмы отдельно не проверены». Она менее эффектна, чем зелёный статус, зато не вводит владельца бизнеса в заблуждение.
Криптографические права и пределы обещаний
Шифрование ВМ добавляет требования к криптографическим полномочиям. Например, для консоли зашифрованной ВМ Broadcom указывает Direct Access в контексте vCenter 8.0 U3. Отказ acquireTicket не следует автоматически «лечить» выдачей Administrator: возможно, как раз сработала предусмотренная граница. Разбор Broadcom.
Но ограничение работает только пока проверяемая личность не может обойти его изменением собственных назначений, управлением ключами или другой доверенной системой. Разделение обязанностей должно охватывать и право выдавать права. Два разных логина в одной всемогущей группе не создают независимости.
Обычное шифрование ВМ нельзя выдавать за доказанную защиту памяти работающей нагрузки от полностью скомпрометированного гипервизора. Это отдельная модель доверия и отдельные технологии конфиденциальных вычислений, не предмет этой инструкции. Равным образом нельзя утверждать, что любой ограниченный оператор способен прочитать любую память. Возможность требует доказательства в конкретной модели.
Ключи: доступность тоже часть безопасности
После разговора о шифровании кто-нибудь неизбежно предлагает: «Просто уберём доступ к ключам». Для работающей компании это не план. Нужно знать provider, зависимости, резервирование и порядок восстановления, а не экспериментировать с отключением ключей на production.
Native Key Provider и внешний key manager имеют разные эксплуатационные зависимости. Для своего варианта проверяем актуальную документацию, защиту резервной копии, полномочия восстановления и возможность получить нужный материал после потери управляющей системы. Не помещаем секретный backup рядом с общедоступным отчётом аудита. Broadcom отдельно разбирает резервирование Native Key Provider.
Контрольная операция — восстановление несекретной испытательной нагрузки по заранее согласованному сценарию. Успешный экспорт backup-файла ещё не доказывает восстановимость. Скрипты статьи ключи не экспортируют, не вращают, не удаляют и не проверяют разрушительным отключением.
Как ограничить управление и не остановить компанию
Начните с пилотной группы ВМ и списка реальных операций. Поддержке может требоваться консоль, дежурному — перезапуск, backup-сервису — свой набор действий. Назначайте минимальную достаточную область, а не один общий Administrator всем трём. Для чувствительных операций полезны временный доступ, отдельная административная рабочая среда и согласование.
Изоляция management-сети должна учитывать vCenter, ESXi, backup, ключи, BMC и административные рабочие места. MFA на точке входа полезна, но не отменяет последствия украденного активного сеанса или чрезмерных прав после входа. Проверяйте полный путь, а не только красивый экран аутентификации.
Для каждого изменения нужны исходная конфигурация, согласованное окно, откат и положительная проверка законной работы. Нельзя объявить успехом ситуацию, когда запретили опасную операцию, но одновременно сломали восстановление или оставили кластер без управляемого аварийного доступа.
Испытания, которые дают ответ, а не галочку
Хороший тест заранее описывает личность, объект, действие и ожидаемый результат. Например: оператор видит только пилотную область; разрешённая диагностика работает; изменение разрешений ему недоступно; backup завершается и восстанавливает испытательную ВМ; безвредная согласованная операция появляется на независимом приёмнике журналов.
Проверки отказа доступа делают только на несекретной тестовой нагрузке, по утверждённому сценарию. Для доказательства модели не требуется скачивать производственные диски, открывать чужие документы или отключать ключи. Запрет подтверждают безопасной проверкой и доступной историей результата, а не экспериментом на бизнес-данных.
Тест восстановления должен включать потерю привычного пути управления. Кто выдаст аварийный доступ? Где инструкция и независимая личность? Что произойдёт при недоступности AD, vCenter или key manager? Если ответы зависят от той самой ВМ, которую восстанавливают, обнаружена циклическая зависимость.
Если подозрение подтвердилось: не уничтожайте контекст
Обнаруженное несогласованное действие требует плана сдерживания, а не рефлекторного выключения хоста. На нём могут работать десятки других систем, а выключение меняет доступные доказательства. Сначала фиксируют известные личности, активные пути, интервалы, критичные зависимости и доступность независимых копий; затем согласуют ограничение подозрительного доступа с владельцем инцидента.
При подтверждённой компрометации управляющей системы нельзя полагаться только на её собственный зелёный статус. Проверка затрагивает связанные полномочия, automation, backup, секреты и доверие к восстановлению. Возврат системы в работу может требовать восстановления доверенной управляющей среды, а не одного изменения пароля.
При этом границы вывода остаются прежними. Подозрительная задача не доказывает эксфильтрацию. Неполная история не доказывает отсутствие последствий. Честный отчёт отделяет установленные действия, обоснованные выводы и ещё непроверенные гипотезы.
Чем заканчивается наше расследование
В учебном сюжете мы не назначаем виновного без доказательств. Даже если операция оказалась законной, проверка полезна: теперь известно, какая личность её выполнила, почему она имела право, где подтверждён результат и какие источники переживут отказ управляющей системы. Если часть вопросов осталась без ответа, это конкретный план улучшения, а не формальное «всё хорошо».
Результат аудита — не список версий и не ещё один агент внутри Windows. Это матрица проверенных полномочий, карта альтернативных путей, подтверждённая доставка журналов, описание границ шифрования и испытанный порядок восстановления. Именно такой набор позволяет обсуждать риск с владельцем компании предметно.
Если нужна проверка вашей виртуализации, разумный первый этап — согласованный аудит управляющего слоя без изменения рабочих ВМ. На выходе должны быть доказательства, ограничения проверки и приоритетный план с пилотом и откатом. Покупка ещё одного средства защиты без этой картины может оставить главный путь управления прежним.
Источники, версии и границы проверки
Материал проверен по открытой документации 22 октября 2026 года. Основной эксплуатационный контекст — vSphere 8.x; требования конкретного build, лицензии, policy и key provider проверяйте отдельно. Это не заявление об одинаковых возможностях всех версий. Примеры PowerCLI и ESXi прошли редакционную статическую проверку, но не выполнялись на VMware-стенде автора. Начинайте с разрешённого пилота.
Основные источники: Broadcom: hardening ESXi/vCenter; Get-VIPermission; Get-VIRole; Connect-VIServer. Указатель hardening помогает выбрать версионное руководство, но не заменяет проверку фактической конфигурации.
Дополнительные первичные источники приведены рядом с соответствующими выводами. Код намеренно не меняет production-права, не экспортирует ВМ и ключи и не обходит проверку сертификатов. Возможность увидеть данные зависит от диагностических прав и хранения истории; отсутствие результатов не означает отсутствия риска.